DDoS hujumlar nima oʻzi?
DDoS hujumi restoran atrofidagi hech kimni kiritmaydigan va ishlashga xalaqit beradigan bir to‘da tasodifiy bekorchilarni eslatadi. Vebda esa restoranlar o‘rniga serverlar zarar koʻradi.
DDoS hujumlarning asosiy xavfi shundaki, ularni istalgan kishi tashkil etishi yoki buyurtma berishi mumkin. Himoyalanmagan IP yoki veb-saytga hujum qilish narxi 24 soat uchun 90 dollardan boshlanadi. Bu biz Googleʼda bir daqiqalik qidiruv mobaynida topgan birinchi tavsif.
Maqolada DDoS hujumlar tabiati, ularning sabablari, turi va istiqbollarini muhokama qilamiz. Hujumlarga misol ko‘rib chiqamiz va mavjud himoya usullari haqida o‘ylab ko‘ramiz.
DDoS hujumlar nima va ular qanday boʻladi?
DDoS hujum (distributed denial of service, “xizmat ko‘rsatishning taqsimlangan rad etilishi”) — xakerlar tomonidan foydalanuvchilarning veb-sayt, server yoki tarmoqqa kirishini cheklashga boʻlgan urinishi. Ular nishonga ko‘plab qurilmalardan zararli paketlar bilan hujum qilib, uni katta hajmdagi trafik bilan yuklaydi. Natijada xizmat vaqtincha ish faoliyatini to‘xtatishi, sekinlashishi yoki foydalanuvchilar so‘rovining bir qismini javobsiz qoldirishi mumkin.
DDoS hujumlarning ko‘p oqimliligi va yuqori maxfiyligi tufayli himoyalanmagan resursda ularning oldini olish qiyin kechadi. Ko‘p oqimlilik barcha zararli IP manzillarni tezda aniqlab olishga xalaqit beradi. To‘g‘ri rejalashtirilgan hujum esa uning boshlanishini tabiiy trafik bilan niqoblaydi.
Ichida va tashqarisida tasodifiy odamlar to‘plangan restoranni tasavvur qiling. Tashqaridagilar ichkariga deyarli hech kimni kiritmaydi. Ichkaridagi odamlar barcha ofitsiant va xodimlarni chalg‘itadi, lekin hech narsa buyurtma bermaydi. Shu sababli restoranning barcha xodimlari band boʻlib, ularning hech biri haqiqiy mijozlarga xizmat ko‘rsatmaydi. Bu holat restoran yopilguniga qadar yoki feyk mijozlar o‘zlari ketmaguncha davom etishi mumkin. Restoran egalari chora ko‘rmasa, bu holat yana takrorlanadi.
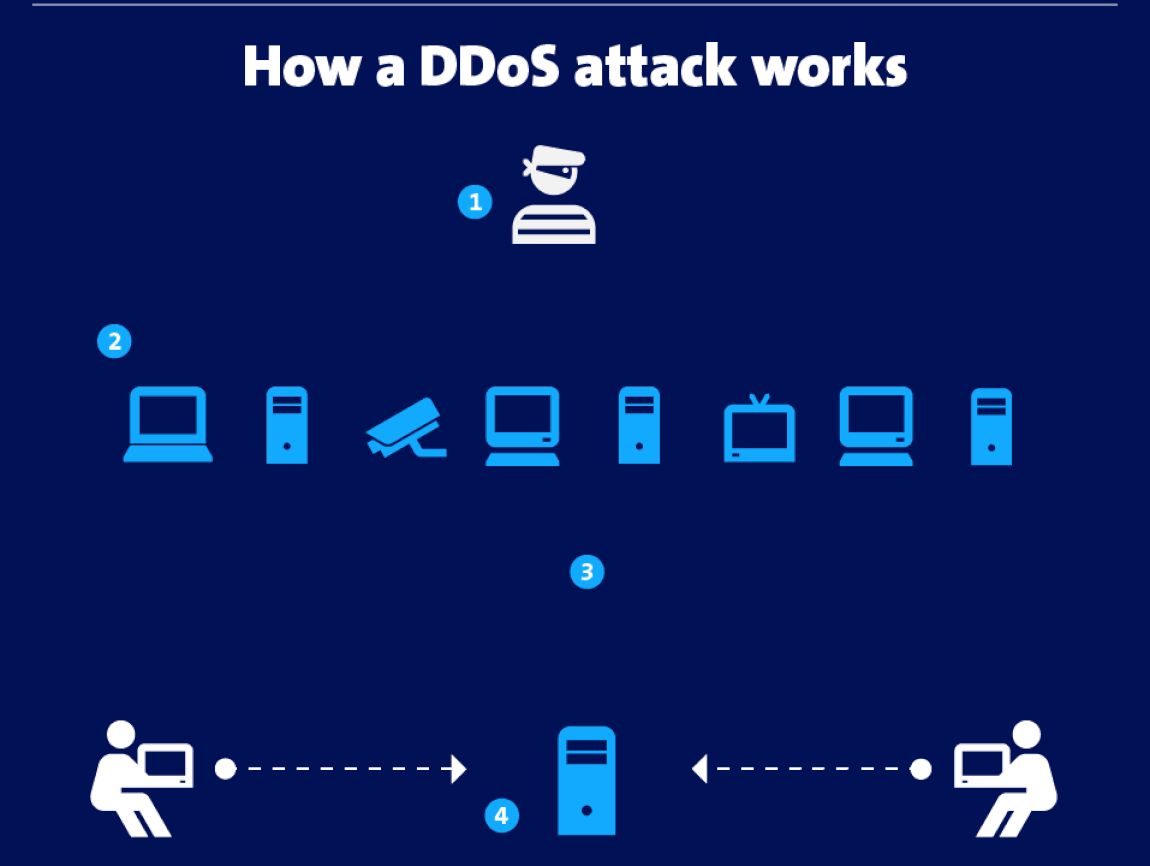
DDoS hujum uchun bosh kompyuter, zombi kompyuterlar va nishon kerak. Xaker bosh kompyuterdan zombi kompyuterlariga signal yuboradi. Uar esa tanlangan nishonni yuklab, uni ishdan chiqarishga harakat qiladi.
Zombi kompyuterlar tarmog‘i botnet deb ham ataladi. Bular himoyasizligi tufayli xaker (botnet kontrolleri) tomonidan virus bilan zararlangan turli xil qurilmalardir. Ro‘yxatda internetga ulangan har qanday gadjetlar: noutbuk, smartfon, planshet, server, internet buyumlarga oid qurilmalar (IoT), shuningdek, barcha aqlli uy gadjetlari boʻlishi mumkin.
Aksariyat qurilmalar DDoS hujumlarda beixtiyor ishtirok etadi. Sizning aqlli qahva qaynatkichingiz ham tunlari kimningdir veb-saytini buzayotgan boʻlishi ehtimoli yo‘q emas.
DDoS hujumlarning eng mantiqsiz bo‘g‘ini — buni buyurgan yoki amalga oshirgan odamlar. Kimdir buni shunchaki ko‘ngilxushlik yoki bunga qodir ekanini namoyish etish uchun qiladi. Yana kimdir uchun bu raqobatchilar bilan hisob-kitob qilish usuli. Shuningdek, tamagirlik va tovlamachilikni to‘laqonli biznesga aylantirganlar ham talaygina. Sababi qanday bo‘lishidan qat’i nazar zararli dasturlarni tarqatish jinoyat hisoblanadi.
DDoS hujum turlari
Xakerlar turli xil so‘rov, paket va harakatlar yordamida tizimga ortiqcha yuklamani yaratishi mumkin. Shuning uchun DDoS hujumlarning ko‘plab turlari mavjud bo‘lib, ularni uchta asosiy toifaga ajratish mumkin: tarmoq, transport va OSI darajasidagi amaliy hujumlar.
OSI modeli standart qoida va protokollar to‘plami bo‘lib, ular yordamida kompyuter va tarmoqdagi boshqa qurilmalar axborot almashadi. U har biri ma’lumot uzatishning ma’lum jihatlarini ta’minlaydigan — jismoniy ulanishdan tortib amaliy ilovalargacha boʻlgan yettita darajadan iborat. Bu kabi tashkiliy tuzilma qurilmalarning o‘zaro samarali va xavfsiz ishlash imkonini beradi.
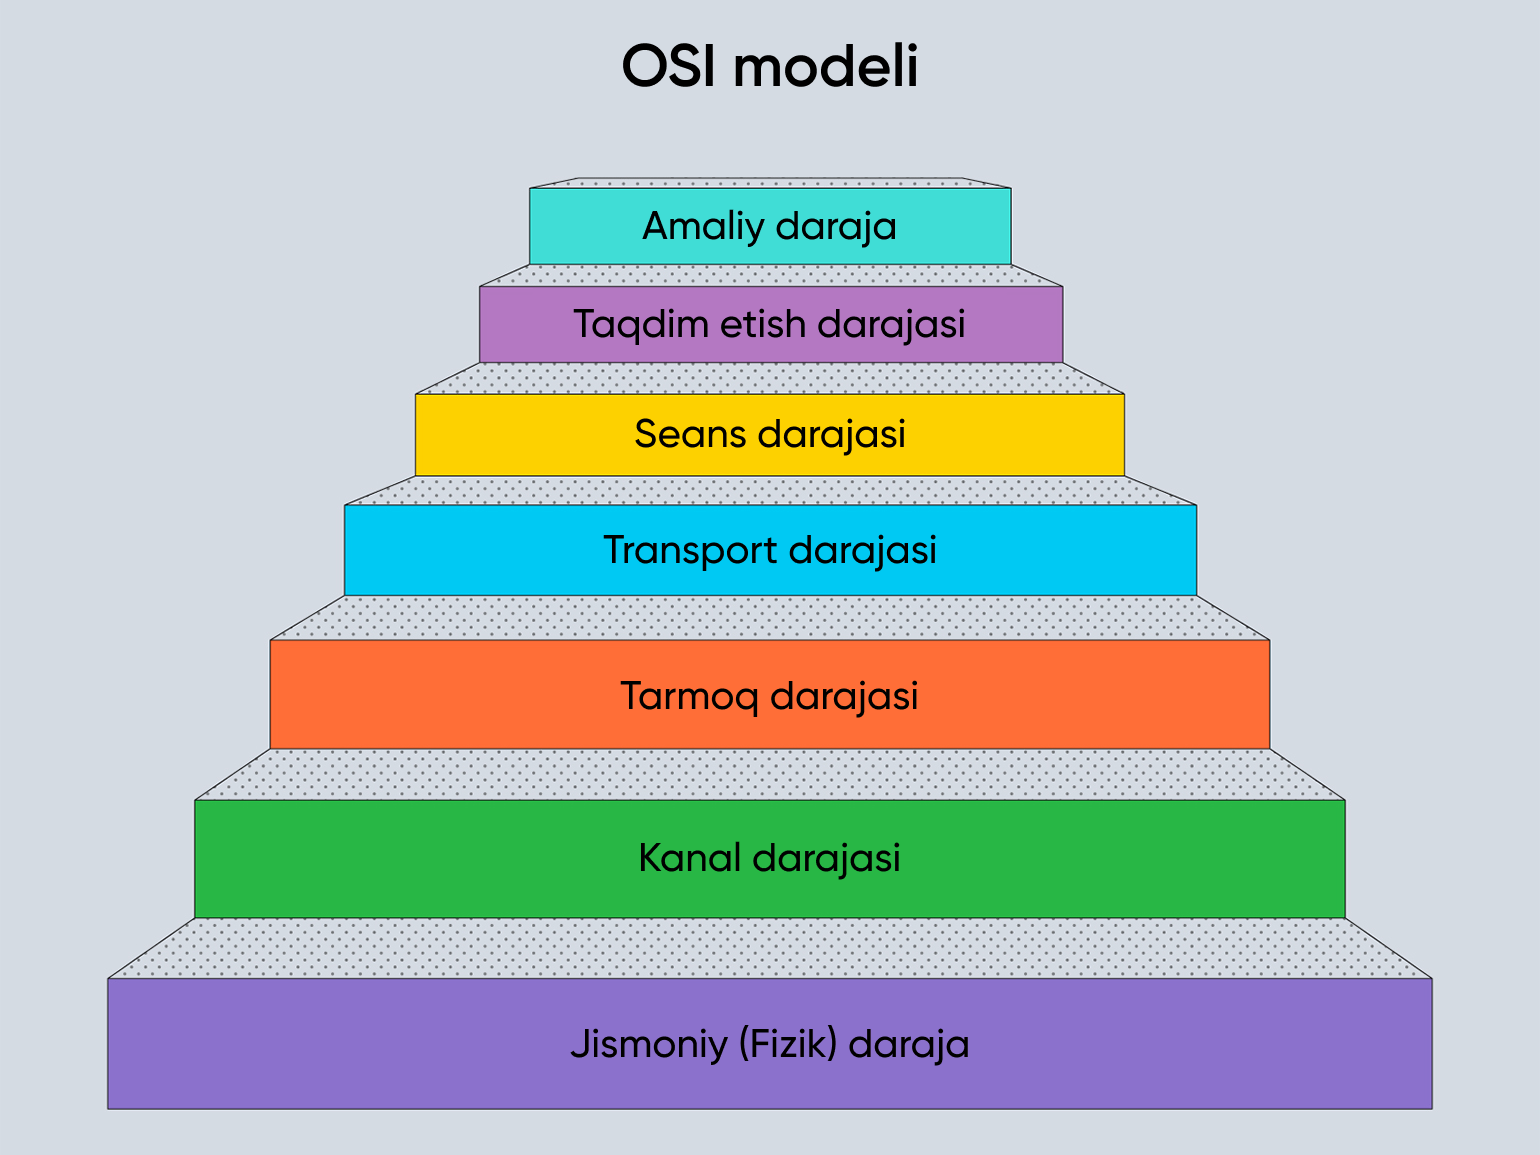
Tarmoq darajasi tarmoqlar o‘rtasida ma’lumotlarni uzatish uchun mo‘ljallangan. U IP manzillar bilan ishlaydi va internet orqali ma’lumotlar paketlarini jo‘natuvchidan qabul qiluvchiga yo‘naltirish uchun mas’ul. Bu darajadagi DDoS hujumlar router yoki internet provayderlarning marshrutizatorlari kabi tarmoq infratuzilmasida yuklama yaratishga qaratilgan.
Aytaylik, xaker hujum vektori sifatida UDP fludni tanladi. Bu holda u ko‘plab UDP paketlar hisobiga serverning o‘tkazuvchanlik qobiliyatini to‘liq sarflashga harakat qiladi. Bu paketlarning barchasi ularni qayta ishlab, qayta yo‘naltirishi kerak bo‘lgan marshrutizator orqali o‘tadi.
Marshrutizator o‘z protsessori va xotirasidan foydalangani uchun ko‘p sonli kiruvchi UDP paketlari ularni tezda toʻldiradi. Bu esa kechikishlar, tarmoq ishining sekinlashishi yoki aloqaning yo‘qolishiga olib keladi. Natijada trafik marshrutizator orqali normal o‘ta olmaydi.
Transport darajasi qurilmalar o‘rtasida ma’lumotlarni uzatish uchun ma’sul bo‘lib, ularning xato va zararsiz yetkazilishini ta’minlaydi. Transport darajasida ikkita asosiy protokol mavjud: TCP va UDP.
Transport darajasidagi DDoS hujumlar server resurslarini, masalan, xotira yoki protsessor vaqtini tugatishga qaratilgan. SYN flud hujum vektorini olaylik. Bu holda xaker uch bosqichli qo‘l siqishish jarayonidan foydalanadigan TCP protokoliga ta’sir qiladi:
Mijoz SYN paketini yuborib, ulanish so‘rovini amalga oshiradi.
Server so‘rovni tasdiqlaydi va mijozga SYN-ACK paket bilan javob beradi.
Mijoz ACK paketini jo‘natadi va ulanganini tasdiqlaydi.
Xaker serverga ko‘plab SYN so‘rovlarini yuboradi, lekin ularning ulanganini tasdiqlamaydi. Server har bir so‘rov uchun xotira ajratadi va ulanishning yakunlanishini kutadi. Ammo bu nihoyasiga yetmaydi. Natijada tugallanmagan ulanishlarning ko‘pligi tufayli server o‘z resurslarini sarflab bitiradi va yangi so‘rovlarni qayta ishlay olmaydi.
Amaliy daraja foydalanuvchilarning tarmoq xizmatlari — veb-sayt, elektron pochta, bank mijozlari va boshqa internet ilovalar bilan o‘zaro aloqasi uchun masʼul. Masalan, bu yerda foydalanuvchilar ma’lumotlarini boshqarish, shu jumladan, autentifikatsiya, avtorizatsiya, faol seansni ta’minlash va uni yakunlash jarayonlari amalga oshiriladi. Amaliy darajadagi asosiy protokollar: HTTP, HTTPS, SMTP va FTP.
Amaliy darajadagi DDoS hujumlar ma’lum bir xizmatlarning resurslarini tugatishga qaratilgan. Masalan, xakerlar veb-saytni katta miqdordagi HTTP so‘rovlarni qayta ishlashga majbur qilib, uni yuklashga urinishi mumkin. Bunday hujum vektori HTTP flud deb ataladi.
Format nuqtayi nazaridan flud so‘rovlar butunlay legitim ko‘rinadi. Ammo ularning soni haddan tashqari ko‘pligi sabab server ortiqcha yuklanadi va bardosh bera olmaydi. Shu sababli real foydalanuvchilarning so‘rovlari ham qayta ishlanmaydi va veb-saytga kira olmaydi.
Agar sizni DDoS hujum arxitekturasi qiziqtirsa, Netscout kompaniyasining veb-saytini tavsiya qilamiz. Unda ommabop vektorlar va hujum usullari tavsifi, shuningdek, real vaqt rejimida kuzatib borilayotgan barcha DDoS hujumlar xaritasini topasiz.
2023-yil 30-noyabrdagi DDoS hujumlar xaritasi. Biz maqolani ancha keyin yozyapmiz va ayni paytda xaritada hammasi nisbatan tinch, zerikarli. 30-noyabrda esa dedoserlar tushlik ham qilmay tanaffussiz ishlagan edi.
DDoS hujumlardan qanday himoyalanish mumkin?
DDoS hujumlardan himoyalanish uchun kompleks himoya zarur va bu bo‘limda buni qanday tashkil etishni muhokama qilamiz. Foydalanishingiz mumkin bo‘lgan umumiy tavsiyalar va xizmatlarni ko‘rib chiqamiz.
Dastlab tarmoq filtrlarini (firewalls) sozlashingiz va bitta IP manzildan keladigan so‘rovlar sonini cheklashingiz mumkin. Filtrlar ma’lumotlarni tekshirib, belgilangan qoidalarga mos kelmaydiganlarini bloklaydi. Shubhali IP manzillarni bloklash qoidalarini mustaqil sozlash mumkin.
Kiberhujumlardan himoyalanishni boshlang!
DDoS va boshqa kiberhujumlardan raqamli dunyoni himoya qilishni oʻrganing. “Kiberxavfsizlik: pentesting” kursimizda oʻqish orqali pentester kasbini egallaysiz va portfoliongizni 20 ta loyiha bilan boyitasiz. Kurs ustozi – Yandex kompaniyasi pentesteri.
Keyingi bosqichda veb-saytni CDN bilan ishlash uchun sozlash, trafik monitoringini yoqish va ortiqcha yuklamalar boʻladigan holatlarda yordamga keladigan zaxira serverlarni qo‘shish mumkin:
CDN yuklamani butun dunyo bo‘ylab bir nechta serverlar o‘rtasida taqsimlash imkonini beradi.
Tarmoq trafigini muntazam kuzatib borish orqali shubhali harakatlarni dastlabki bosqichlardayoq aniqlab, hujum jiddiy tus olgunga qadar chora ko‘rishingiz mumkin.
Har ehtimolga qarshi trafikni qayta yo‘naltirish va resurslar mavjudligini ta’minlash uchun zaxira serverlaringiz bo‘ladi.
Endi DDoS hujumlardan himoyalanish uchun yuqorida sanab o‘tilganlarni amalga oshirishda yordam beradigan ommabop dastur va xizmatlarni ko‘rib chiqamiz.
Cloudflare. Trafikni tahlil qiladi va filtrlaydi, zararli so‘rovlarni serveringizga hujum qilishidan oldin bloklaydi.
Akamai. Global server tarmog‘idan foydalangan holda yuklamani taqsimlaydi va hujumlarni bloklaydi.
AWS Shield. Veb ilovalar va AWS infratuzilmasini DDoS hujumlardan himoya qiladi, zararli trafikni avtomatik tarzda aniqlaydi.
Google Cloud Armor. Google Cloud veb ilovalari va xizmatlarini turli tarmoq tahdidlaridan himoyalaydi. Nomaqbul trafikni filtrlash va bloklash uchun oʻz global tarmog‘idan foydalanadi.
Imperva Incapsula. Botlar, DDoS hujumlar va boshqa tahdidlardan har tomonlama himoya. Kontent yuqori darajada mavjud boʻlishini taʼminlaydigan CDNʼni taklif etadi.
Sucuri. Hujumlardan himoya qiladi, zararli kodni aniqlaydi va yo‘q qiladi, xavfsizlik monitoringi va noxush holatlar oqibatini bartaraf etishni taʼminlaydi. WordPress va boshqa ommabop CMSlarga mos keladi.
Radware. Real vaqt rejimida tahdidlarni aniqlash va kamaytirishga qodir bo‘lgan aqlli algoritmlar yordamida veb ilovalar va tarmoq infratuzilmasini himoya qiladi.
ModSecurity. Bu brandmauer vazifasini bajaruvchi veb ilova: u hujumlarni aniqlash va oldini olish, shubhali trafikni bloklash qobiliyatiga ega. Serverga o‘rnatiladi.
Fail2Ban. Bu loglarni skanerlash va zararli IP manzillarni bloklash qobiliyatiga ega hujumning oldini olish tizimi.
HAProxy. Bu trafikni taqsimlash va filtrlash orqali hujumlardan himoya qiluvchi yuqori samarali yuklamani muvozanatlash vositasi.
Nginx. So‘rovlar sonini cheklab, yuklamani muvozanatlaydi.
pfSense. Filtr va marshrutizatorlarni boshqarish imkonini beradi.
Snort. Hujumlarni aniqlash va oldini olish tizimi.
Kaspersky DDoS Protection. Har qanday murakkablikdagi ommaviy DDoS hujumlarni aniqlash va zararsizlantirish uchun kompleks himoya tizimi.
Netdata. Serveringiz samaradorligi va trafigini real vaqt rejimida kuzatish imkonini beruvchi monitoring vositasi. Shubhali faollik haqida ogohlantirishlarni sozlash mumkin.
Graylog. Loglarni tahlil va monitoring qilish, anomalliklarni aniqlaydigan platforma. Shubhali faollik kuzatilganda ogohlantiradi.
Veb-saytingiz uchun foydali boʻladigan yana bir nechta WordPress plaginlarini qo‘shamiz:
Wordfence Security. Bu WordPress uchun eng ommabop xavfsizlik plaginlaridan biri. U DDoS hujumlardan himoya qiladi, himoyadagi boʻshliqlarni aniqlash uchun veb skanerlashni amalga oshiradi. Zararli IP manzillarni bloklaydi va veb ilovalar darajasidagi brandmauerni taqdim etadi.
Sucuri Security. Fayllarning butunligini nazorat qiladi, zararli dasturlarni qidiradi va brandmauer yordamida himoyani ta’minlaydi.
Jetpack. WordPress.com dasturchilari tomonidan yaratilgan ko‘p funksiyali plagin. DDoS hujumlardan himoyalaydi, xavfsizlik monitoringi olib boradi, avtomatik tarzda zaxira nusxa olish va zararli dasturlar mavjudligini skanerlashni tashkil qiladi.
All In One WP Security & Firewall. WordPress xavfsizligini yaxshilaydigan keng qamrovli plagin. U brandmauerni yoqadi, IP manzillarni bloklaydi, ma’lumotlar bazasi monitoringini olib boradi va himoya qiladi.
Cloudflare. Bu veb-saytni Cloudflare xizmati bilan integratsiya qiladigan plagin. U tarmoq tahdidlaridan himoya qiladi, ish unumdorligini oshiradi, SSL sertifikatlari va keshlashni taqdim etadi.
Solid Security. WordPressʼni himoya qiluvchi ko‘plab funksiyalarga ega ommabop plagin. Asosiylari: ikki faktorli autentifikatsiya, fayl tizimi monitoringi, brannmauer.
WP fail2ban. WordPressʼni Fail2Ban tizimi bilan integratsiya qilishga moʻljallangan plagin. Tizimga kirishga boʻlgan urinishlarni qayd etadi va IP manzillarni bloklaydi.
Dasturiy ta’minotning oxirgi versiyalaridan foydalanishga va uni muntazam yangilab turishga harakat qiling. Iloji bo‘lsa, avtomatik yangilanishga sozlang. Shu tariqa yangi turdagi hujumlardan himoyalanasiz va tizimdagi boʻshliqlarni bartaraf etasiz.
DDoS hujumga misollar
Ehtiyot choralari ko‘rilganiga qaramay, DDoS hujumlardan himoyalanish qiyin va hatto xavfsizlik uchun katta byudjet ajratadigan yirik kompaniyalar ham bunga erisha olmaydi. Bunday hujumlarga misollar va ularning oqibatlarini ko‘rib chiqamiz.
2000-yilda Mafiaboy taxallusini olgan 15 yoshli maktab o‘quvchisi CNN, Dell, E-Trade, eBay, Amazon va Yahoo kabi bir nechta yirik kompaniyalarga zarba berdi.
Xakerning haqiqiy ismi – Maykl Kals. U italyancha “qo‘zg‘olon” degan ma’noni anglatuvchi “Rivolta” loyihasini ishga tushirdi. Maykl bir nechta universitetlarning kompyuter tarmogʻini buzib kirib, ulardan botnet yaratdi va trafikni kompaniyalarning resurslariga yo‘naltirdi. Hujum sakkiz kun davom etdi.
Kalsning harakatlari fond bozoridagi sarosimaga olib keldi, tahlilchilar esa zarar miqdorini 1,2 milliard dollar deya baholadi. Hujum shu qadar keng ko‘lamli ediki, uni to‘xtatish uchun ekspertlar guruhi kerak boʻldi va Oq uyda prezident Bill Klinton tomonidan xavfsizlik sammiti chaqirildi.
Bugungi kunda Maykl Kals oq haker — kompaniyalarga o‘z tizimlarida xavfsizlikka oid kamchiliklarni aniqlash va himoyani tashkil etishda yordam beradi. U o‘zining buzib kirish tarixi haqida kitob yozgan, kitob Amazon’da sotiladi.
2018-yil fevral oyida GitHub xizmati tarixdagi eng kuchli DDoS hujumlaridan biriga uchradi. Memcached-amplifikatsiya usuli bilan amalga oshirilgan hujum taxminan 20 daqiqa davom etdi va trafik hajmi 1,35 Tbit/s ga yetdi.
Xakerlar Memcached serverlariga kichik so‘rovlar yuborib, IP manzillarni soxtalashtirdi, serverni so‘rovlarga javob berishga undadi va buning natijasida GitHubʼga hujum qilish uchun trafik hajmini sezilarli darajada oshirdi.
Hujumni qaytarish uchun GitHub jamoasi yuklamani qayta taqsimladi va ortiqcha trafikni Akamai Prolexic xizmati orqali yo‘naltirdi. Natijada 17:21 dan 17:26 gacha GitHub faoliyat yuritmadi, 17:26 dan 17:30 gacha esa qotib-qotib ishladi.
Bu hujum katta zarar yetkazmadi, lekin kompaniyalarga xavfsizlik tizimlarini doimiy ravishda yaxshilash zarurligini eslatib qoʻydi.
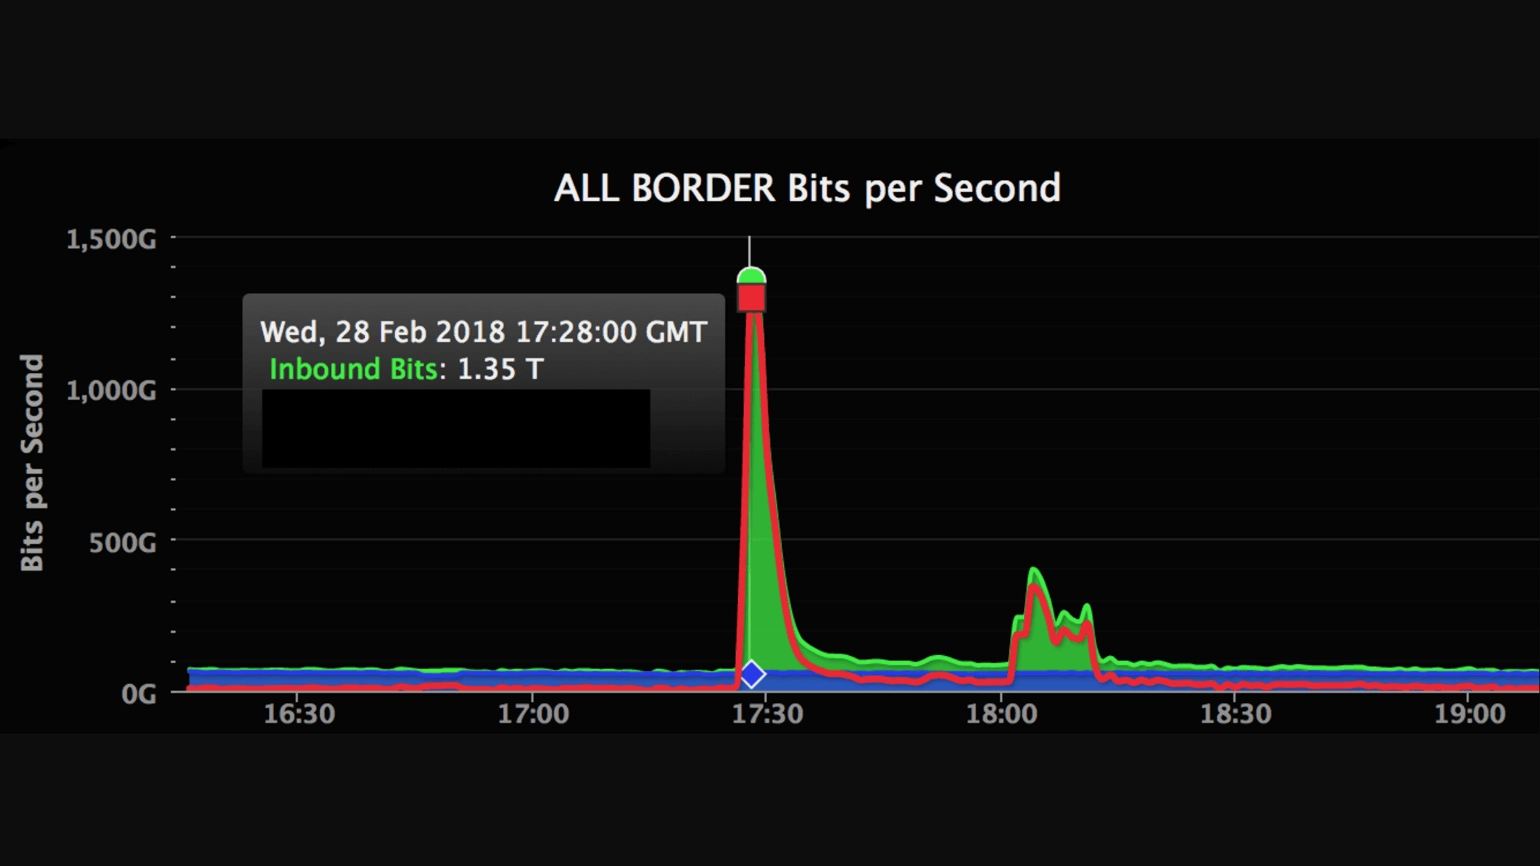 GitHub’ga DDoS hujum qilingan kundagi kiruvchi trafik. Eng katta hajm 1,35 Tbit/s ni tashkil etdi
2016-yil oktyabr oyida xakerlar DNS infratuzilmasini boshqaradigan Dyn kompaniyasiga keng ko‘lamli DDoS hujumni amalga oshirdi. Natijada ko‘plab ommabop veb-saytlar, jumladan, Twitter, Reddit, Netflix va boshqalar ishlamay qoldi. Hujum internet buyumlarning minglab qurilmalarini nazorat qilgan Mirai botnetidan foydalangan holda amalga oshirildi.
Hujum bir necha bosqichda amalga oshirildi. Birinchi to‘lqin 11:10 da boshlanib AQShning sharqiy qirg‘oqlaridagi hududlarni qamrab oldi. Ikkinchi to‘lqin esa soat 17:00 da boshlanib AQShning markaziy va g‘arbiy hududlariga dahl qildi. Hujum ko‘plab veb-saytlar va xizmatlarning ishida sezilarli uzilishlarga olib keldi. Chunki foydalanuvchilar ushbu domenlar bilan bog‘liq DNS so‘rovlarini amalga oshira olmadi.
Dyn trafikni kamaytirish maqsadida internet provayderlari va DDoSʼdan himoya qilish xizmatlari bilan hamkorlik qildi. Ayrim kompaniyalar oʻz veb-saytlarini vaqtincha zaxira DNS provayderlarga o‘tkazishga muvaffaq bo‘ldi. Biroq ularning aksariyati reklama, obuna va boshqa shakldagi monetizatsiyadan keladigan daromadning toʻxtashi tufayli zarar ko‘rdi. Kompaniyalarning yana bir qismi keltirilgan noqulayliklar uchun mijozlariga kompensatsiya to‘ladi.
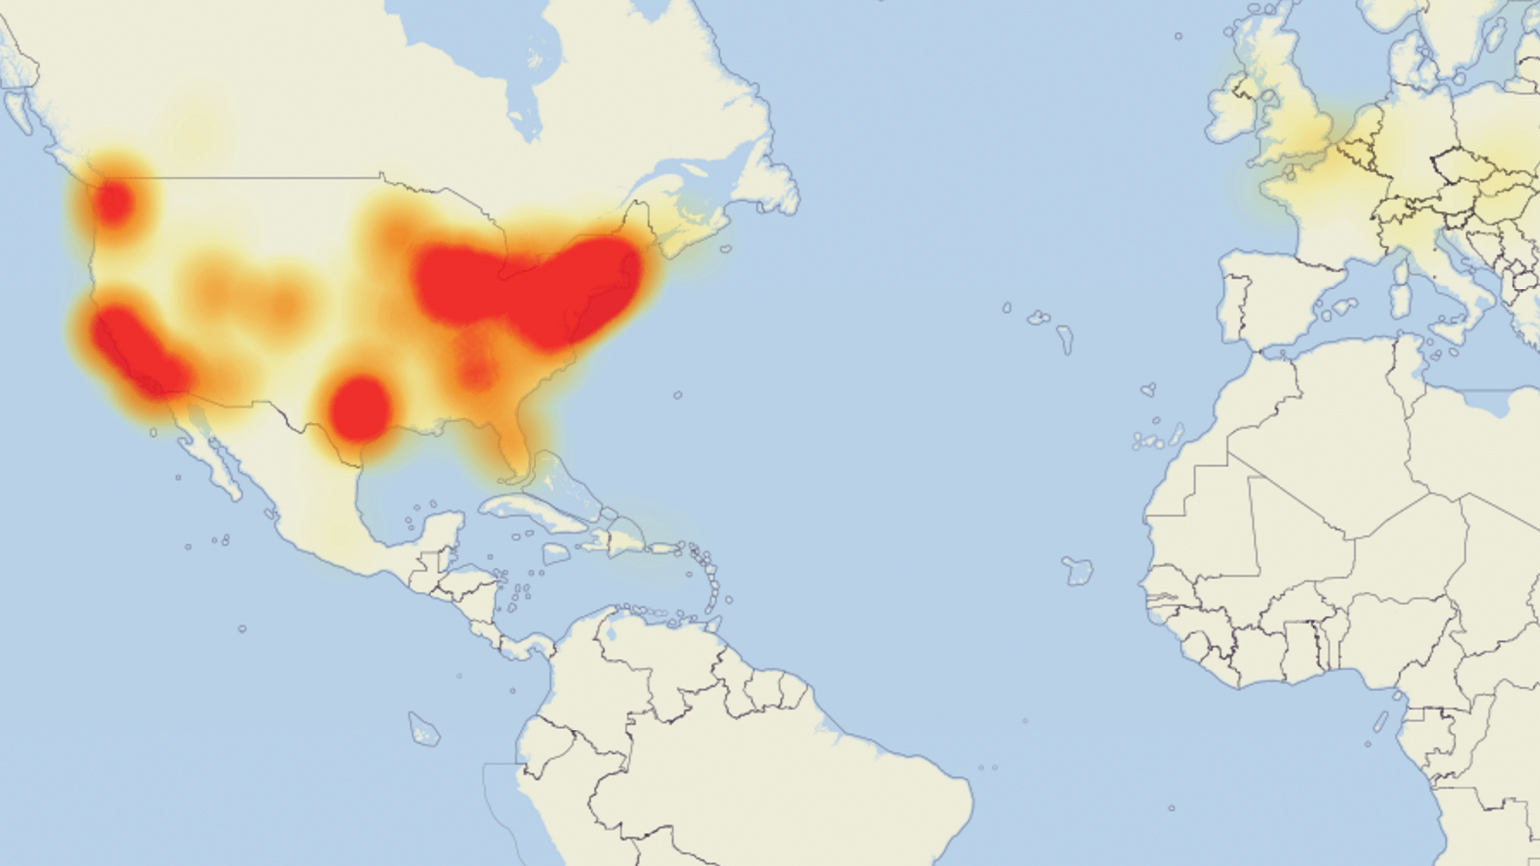
Manba: Что такое DDoS-атаки, как они устроены и почему от них сложно защититься