DNS nima va undan qanday foydalaniladi?
DNS tizimining turlari va zonalari haqida soʻz yuritamiz. Ularning tuzilishi, kibertahdidlardan himoya qilish usullari va asosiy DNS serverlarining joylashuvi to‘g‘risida tushuncha beramiz.
DNS nima?
DNS (Domain Name System) bu – turli mamlakatlarga taqsimlangan domen nomlari tizimi. U tarmoqdagi serverlarga qurilmalarni ulash uchun zarur bo‘lgan IP manzillar bilan sayt domenlarini taqqoslash imkonini beradi. Bunday individual manzil har qanday qurilmaga beriladi, lekin ularni eslab qolish noqulay. DNS tizimi domenlarni avtomatik ravishda IPʼga aylantirish orqali bu muammoni hal qiladi.
Faraz qiling, bir kishi ya.ru veb-saytiga kirmoqchi. U veb-sayt nomini kiritganida DNS server mos keladigan xususiy IP manzilni, masalan, 77.88.44.242 ni qidirishni boshlaydi. Shundan so‘ng u serverga so‘rov yuboradi va internetda kerakli sahifani ochadi.
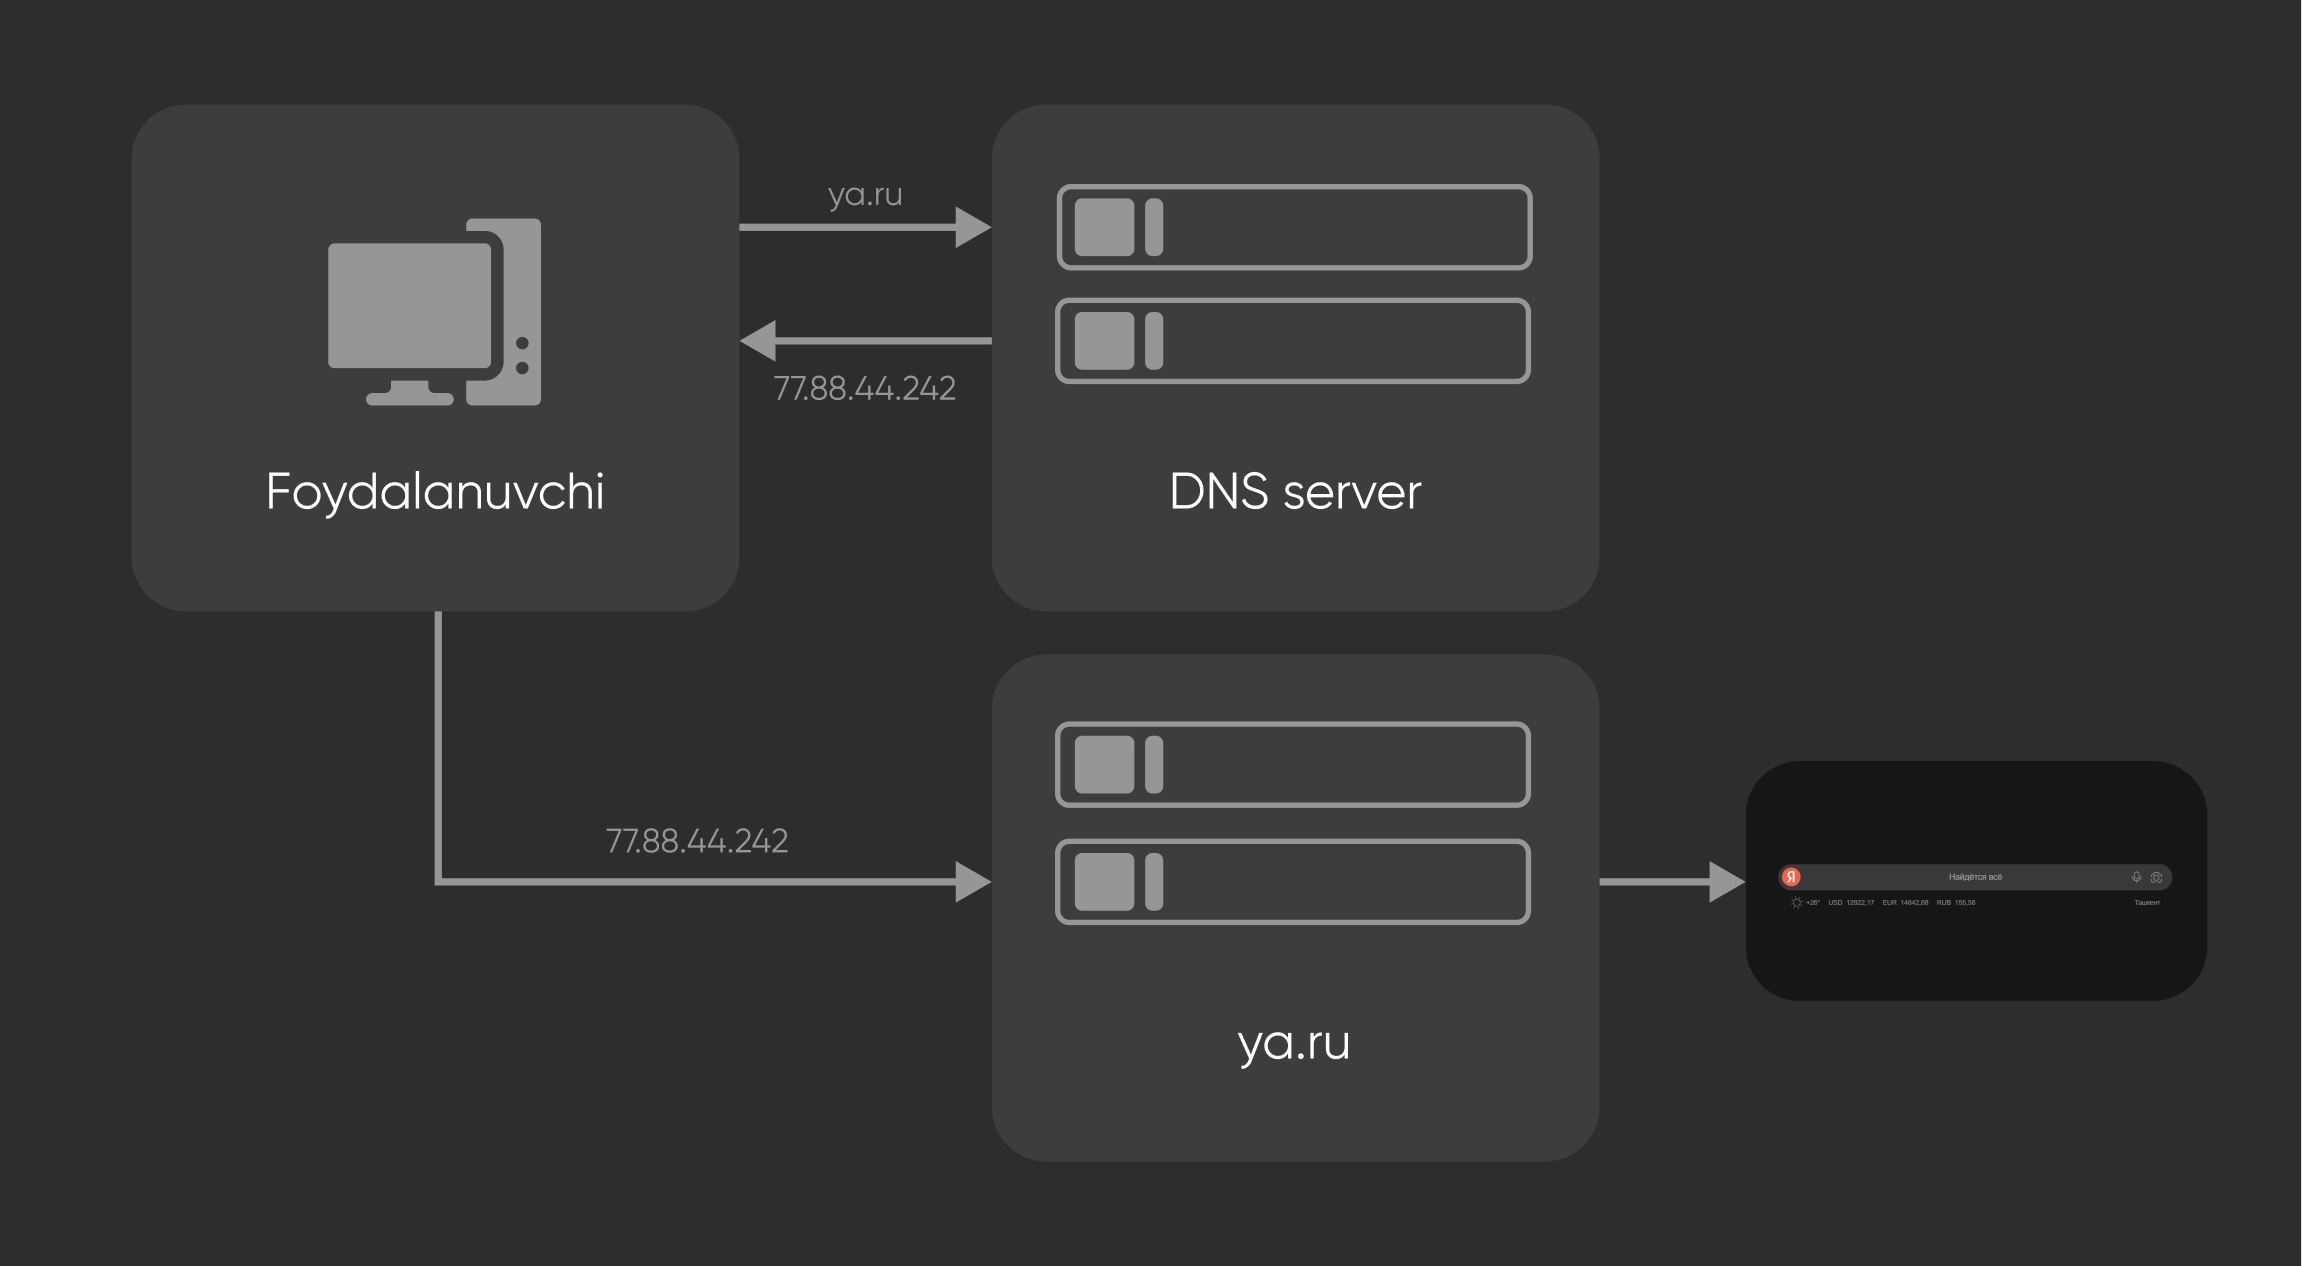
DNS ma’lumotnomaga oʻxshaydi, manzilni nomi boʻyicha topish uchun kerak
DNS serverlar, ularning turlari va ishlash tartibi
DNS internet bo‘ylab qulay navigatsiyani ta’minlash maqsadida domenlar iyerarxiyasini tashkil etadi. U to‘rt turdan iborat:
Ildiz DNS serverlari (Root Servers). Har qanday DNS so‘rovi shulardan boshlanadi. Ular 13 ta asosiy serverdan iborat bo‘lib, o‘zlarining IP manzillariga ega emas. Bu serverlar iyerarxiyaning quyi pog‘onalari haqidagi ma’lumotlar mavjud bo‘lgan serverlarga so‘rovlarni yo‘naltirish vazifasini bajaradi.
TLD serverlari (Top-Level Domains). Yuqori darajadagi domenlarni va DNS protokolining ishonchliligini nazorat qiladi. Ularning ham o‘z IP manzillari yo‘q, lekin ularsiz veb-saytlarni nom boʻyicha ochib bo‘lmas edi.
Vakolatli DNS serverlari. Ular xususiy domenlarning muayyan yozuvlari va IP manzillarini boshqaradi. Bu serverlar domen egasiga tegishli bo‘lib, internet xizmati provayderlari va ro‘yxatdan o‘tkazuvchi kompaniyalar orqali nazorat qilinadi.
Rekursiv DNS serverlari. Ular so‘rovlarni to‘playdi va DNS protokoli bosqichlarini to‘liq nazorat qiladi. Axborot uzatishni tezlashtirish va tarmoqni bo‘shatish uchun serverlar javoblarni keshda saqlash orqali so‘rovlarni optimallashtiradi.
DNSʼning ishlash tamoyili
DNS protokolining ishlashini o‘rganib chiqamiz. Foydalanuvchi veb-sayt nomini kiritishi bilanoq DNSʼga ruxsat berish jarayoni (DNS resolution) ishga tushadi. Bu jarayon bir necha bosqichda amalga oshadi:
Lokal kesh. Brauzer kerakli ma’lumotni dastlab o‘z keshi va operatsion tizim keshidan qidiradi. Ma’lumot topilishi bilan koʻzlangan sahifa darhol ochiladi.
Rekursiv server. Keshda ma’lumotlar mavjud bo‘lmasa, so‘rov rekursiv DNS serverga yo‘naltiriladi. Odatda u tarmoq provayderi tomonidan nazorat qilinadi.
Asosiy DNS server. Agar qidiruv muvaffaqiyatli bo‘lmasa, keyingi bosqich Root serverga so‘rov yuborish (masalan,.рф yoki.info) va havolalarni tegishli TLD serverlarga qaytarishdir.
TLD server. Rekursiv server TLD serverga so‘rov yuboradi. U esa ikkinchi darajali domen haqidagi ma’lumotlarni uzatadi. Misol uchun, .com zonasining TLD serveri spotify.com sayti haqidagi ma’lumotlarni uzatadi va ularni boshqa joyga yo‘naltiradi.
Vakolatli server. Rekursiv server muayyan veb-sayt haqidagi ma’lumotlarni saqlovchi domen uchun vakolatli hisoblangan server bilan bog‘lanib, IP manzil oladi.
Natijani keshlash. Rekursiv server ma’lumotlar bog‘lamini o‘z keshida saqlaydi. Bu IP manzilni tanlash jarayonini yanada tezlashtiradi. Saqlash muddati DNS server sozlamalaridagi TTL (time-to-live) parametri bilan belgilanadi.
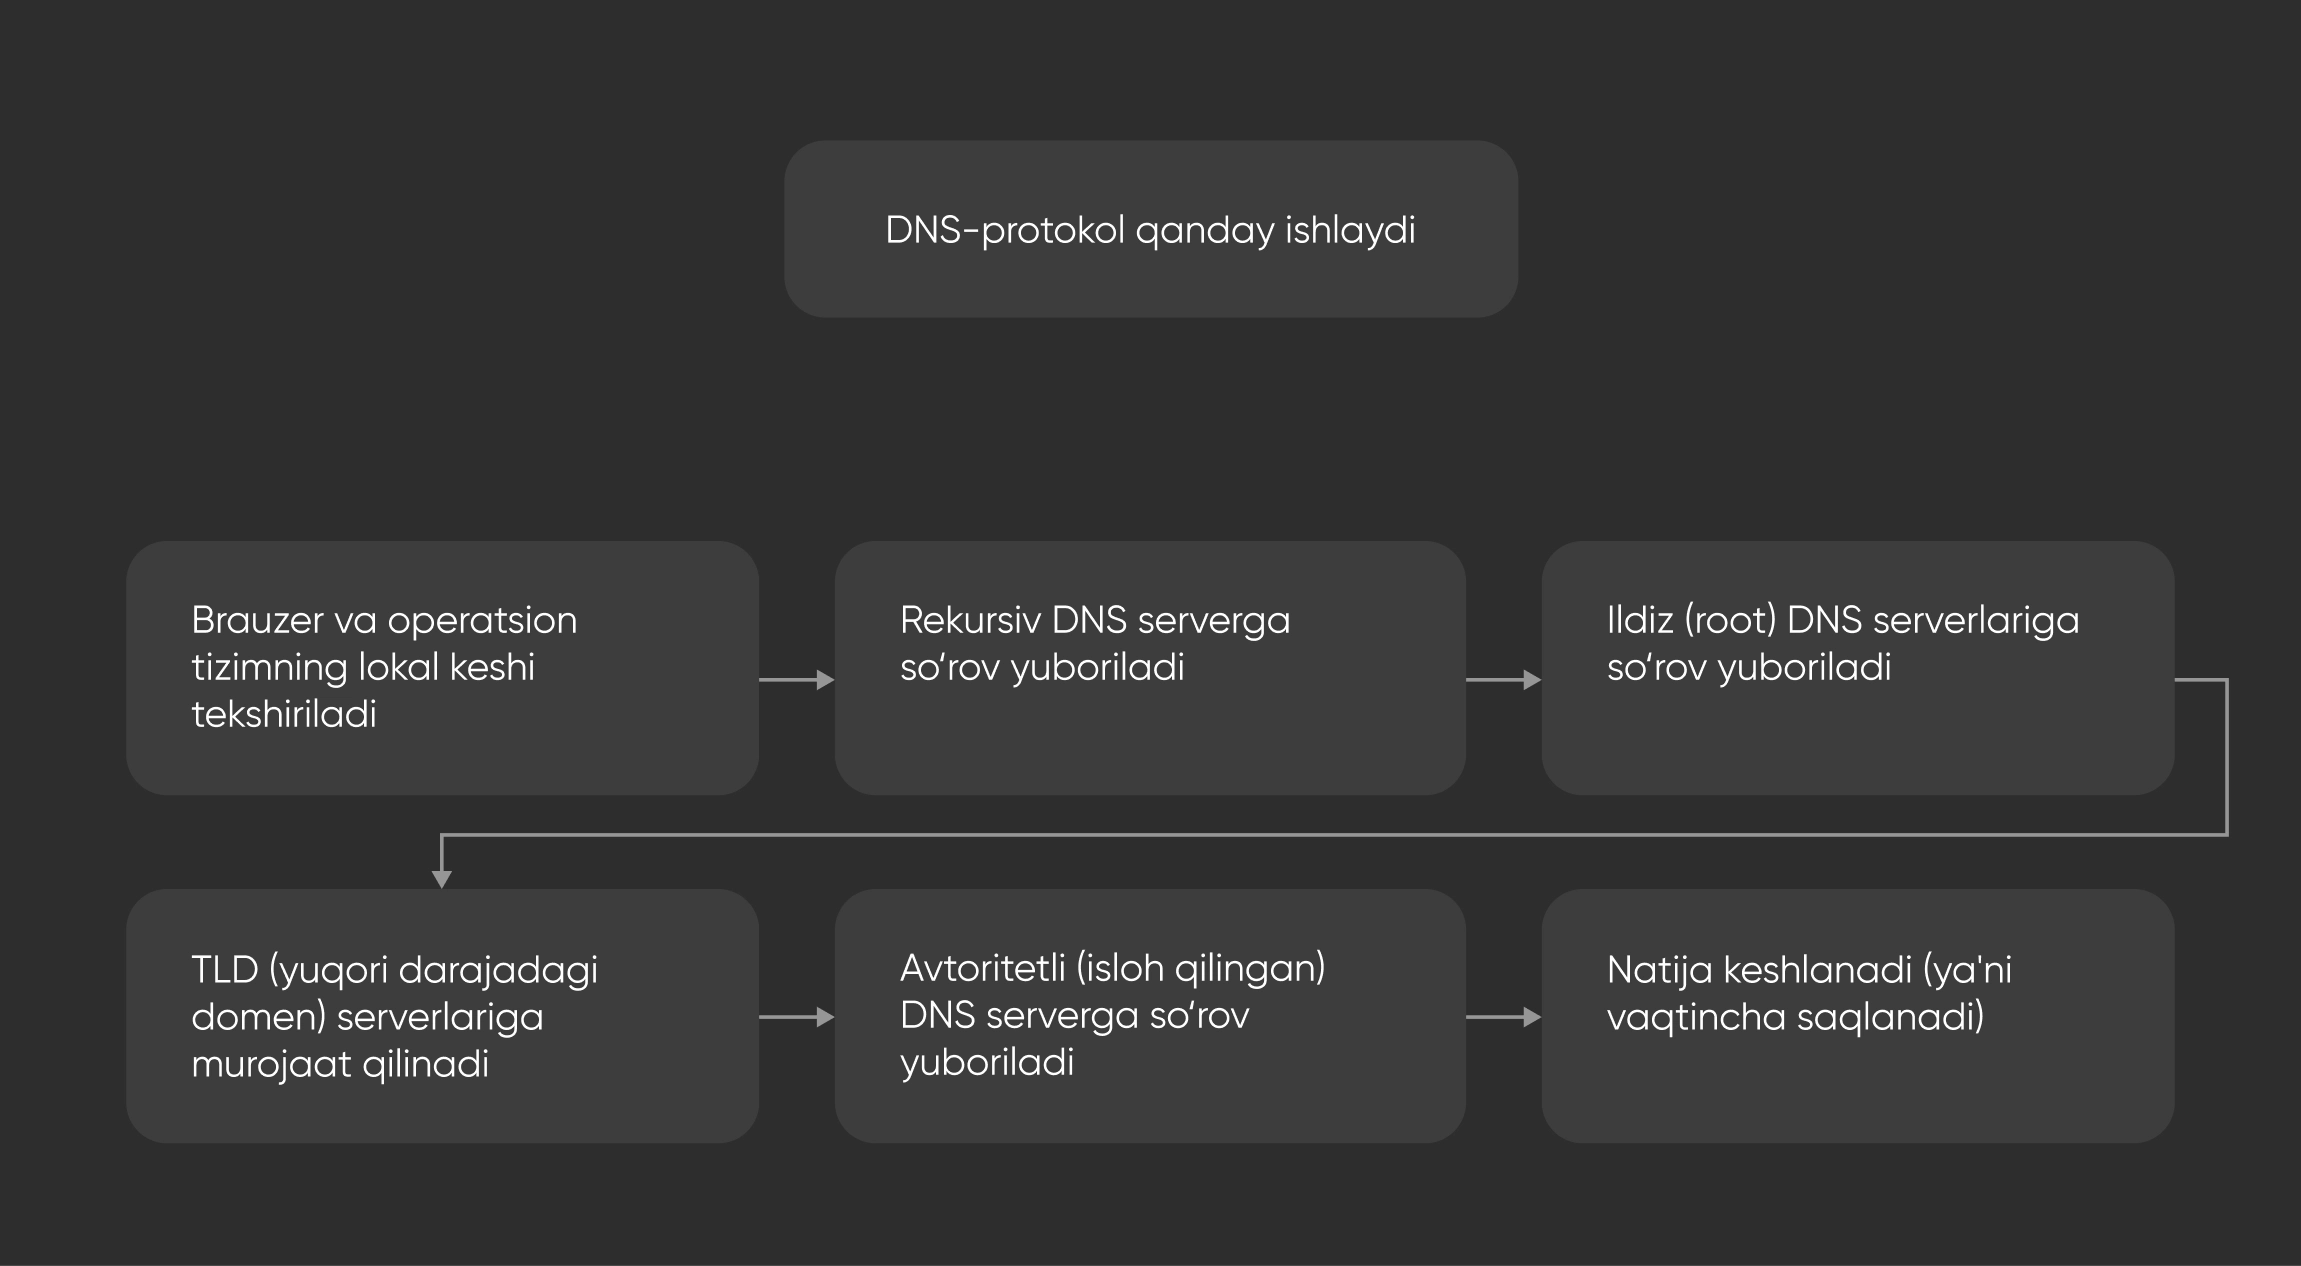 DNS protokoli bir necha soniya davom etadi va foydalanuvchiga sezilmaydi
DNS zonalari: tuzilishi va turlari
DNS zonasi – domen nomlari maydoni. U ma’lum bir tashkilot yoki administrator tomonidan boshqariladi. Har qanday domen bir nechta zonalarga bo‘linishi mumkin va bu nazoratni moslashuvchan hamda qulay qiladi.
To‘rt turdagi DNS zonasi mavjud:
Ildiz zona – DNS tizimining tub serverlar tomonidan qo‘llab-quvvatlanadigan yuqori pogʻonasi.
TLD zonasi. U yuqori pog‘ona domenlarini boshqaradi. Ular uchun turli tashkilotlar mas’ul. Masalan, .com, .info va .biz zonalari ICANN tomonidan nazorat qilinadi.
Ikkinchi pog‘ona zonalari. Ular ya.ru yoki amazon.com kabi ikkinchi pog‘ona domenlarini o‘z ichiga oladi. Ularni domen egalari boshqaradi. Shu bilan birga, ular o‘z subdomenlarini yaratishi va vakolatli DNS serverlarini belgilashi mumkin.
Teskari qidiruv zonalari (Reverse DNS Zones) – IP manzilni veb-sayt nomiga konvertatsiya qilish bilan shug‘ullanadigan maxsus zonalar. Bu funksiya axborot xavfsizligini ta’minlashda, masalan, elektron xat jo‘natuvchisining ishonchliligini tekshirishda foydali boʻladi.
Har bir zonada domen haqida batafsil ma’lumotlar saqlanadigan maxsus DNS qaydlari mavjud. Qaydlar turli xil bo‘ladi:
A – IPv4 manzilni ko‘rsatadi.
AAAA – IPv6 manzilni ko‘rsatadi.
CNAME – domenlar o‘rtasida qayta yo‘naltirish uchun mas’ul.
MX – pochta serveri bilan bog‘liq tafsilotlarni yozadi.
TXT – email verifikatsiyasida foydali bo‘ladigan matnni o‘z ichiga oladi.
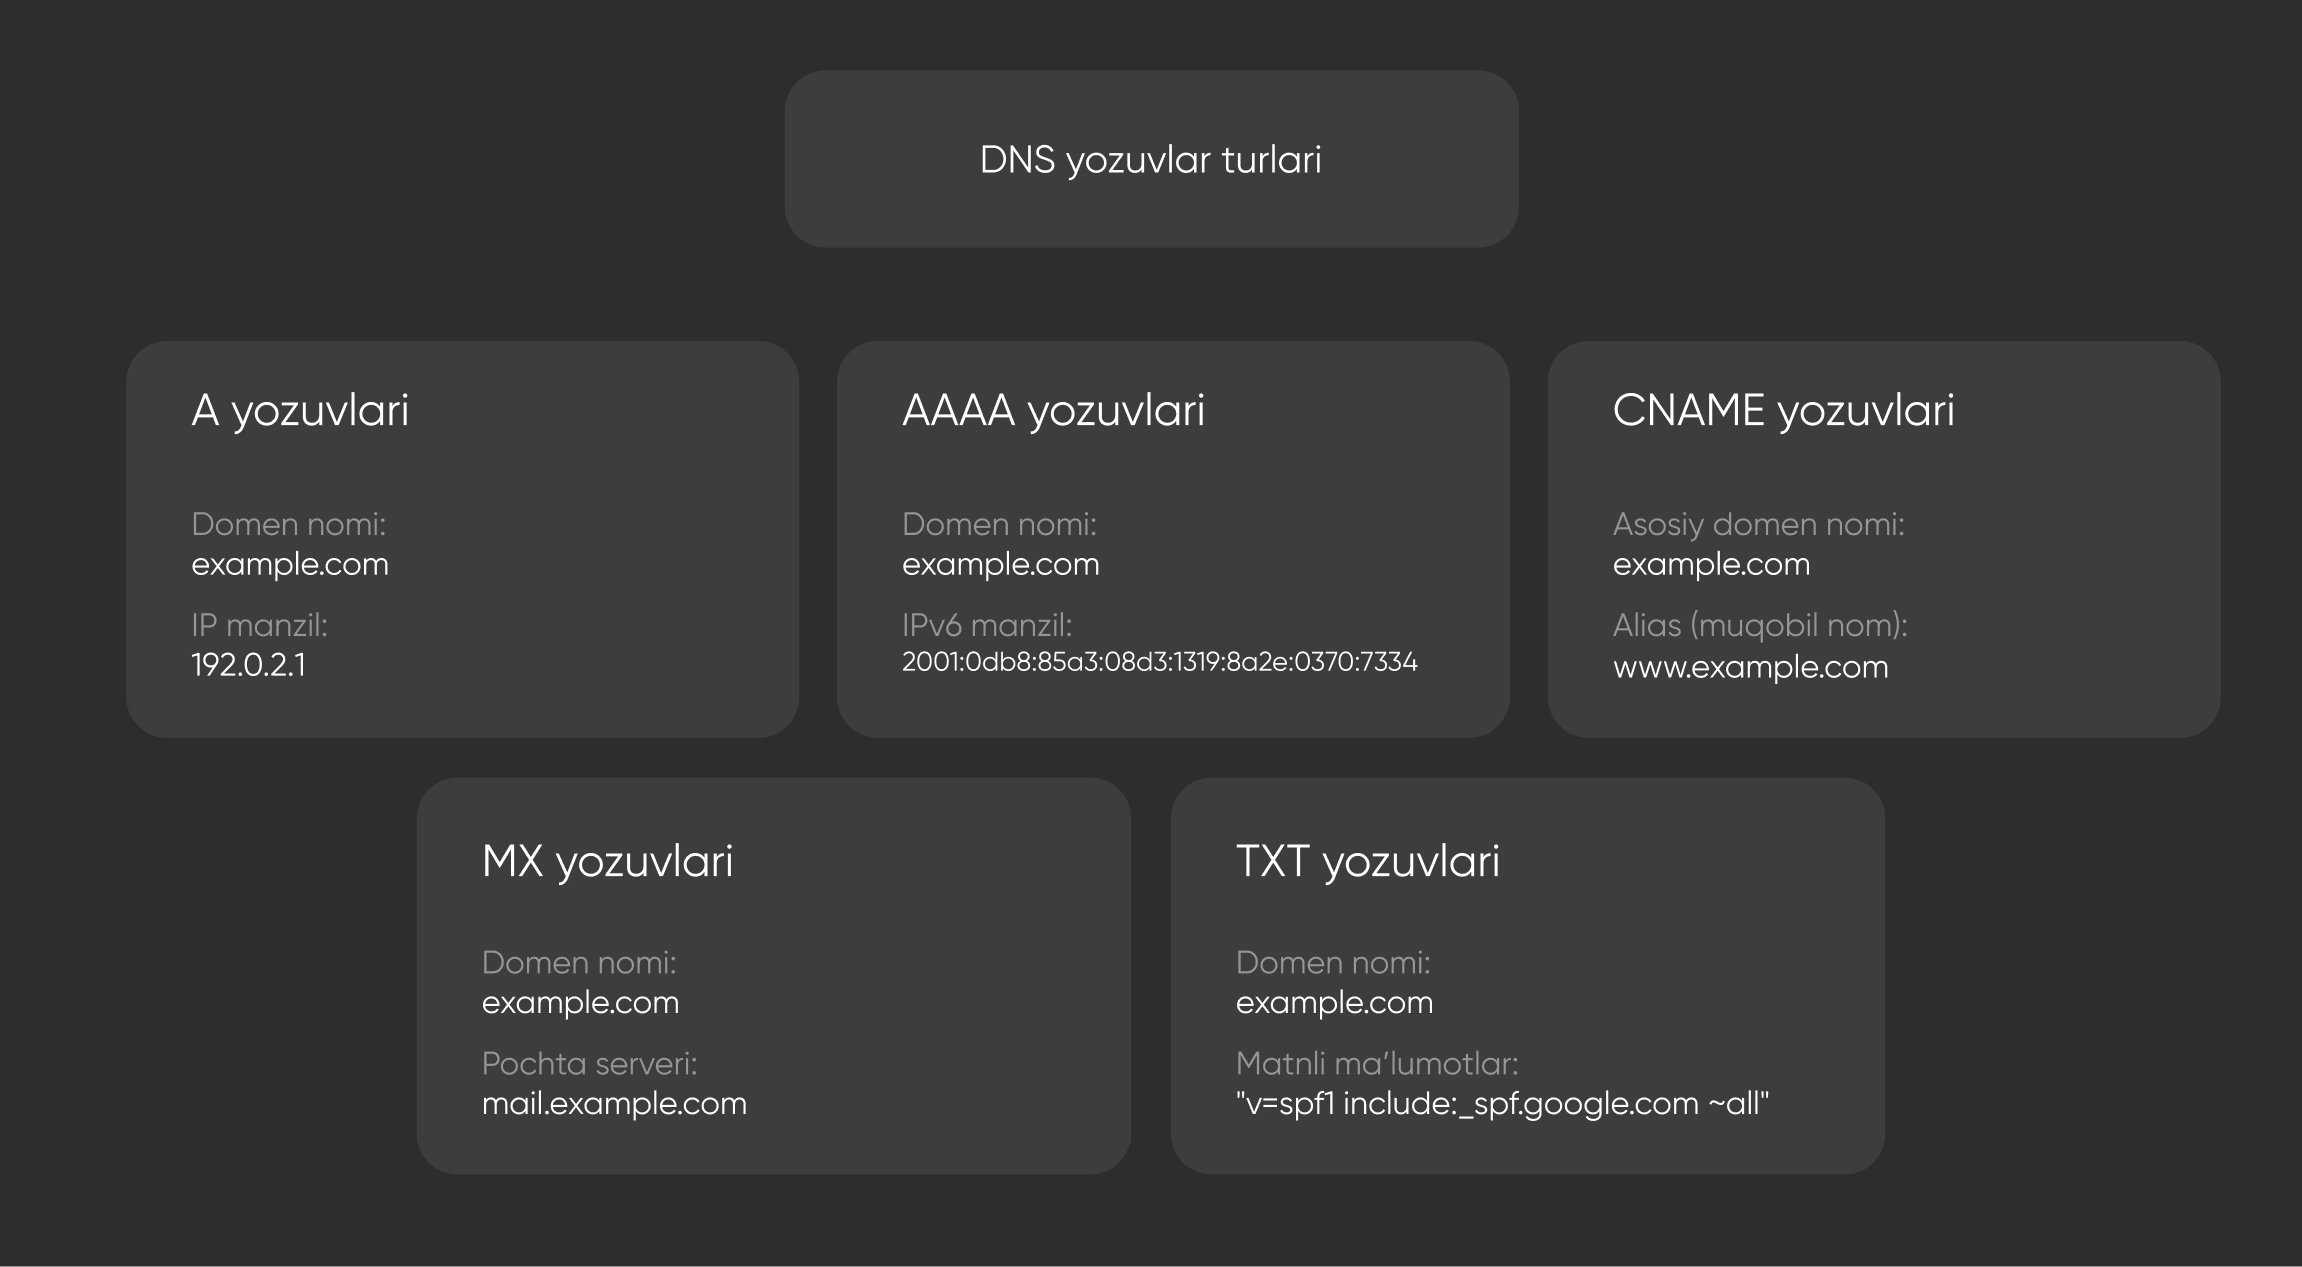
Bitta DNS zonasida bir vaqtning o‘zida bir nechta qayd bo‘lishi mumkin
Asosiy DNS serverlar qayerda joylashgan?
Asosiy DNS serverlar bu – sayyoramizning turli joylarida joylashgan Root serverlardir. Ular lotin alifbosidagi A harfidan boshlanib M harfigacha bo‘lgan 13 ta manzilga bo‘lingan. Ularning har biri bitta emas, balki asl serverlar va ularning nusxalaridan iborat butun bir tizimdan iborat. Ular Anycast tamoyili bo‘yicha ishlaydi: so‘rovlarni eng yaqin joylashganiga yuboradi, bu esa xizmatlarning ishonchli va samarali bo‘lishini taʼminlaydi.
Ildiz serverlarning aksariyati AQShda joylashgan. Bundan tashqari, ular boshqa hududlarda, jumladan, Braziliya, Kanada, Kolumbiya, Argentina, Meksika, Ispaniya, Germaniya, Fransiya va Polshada ham mavjud.
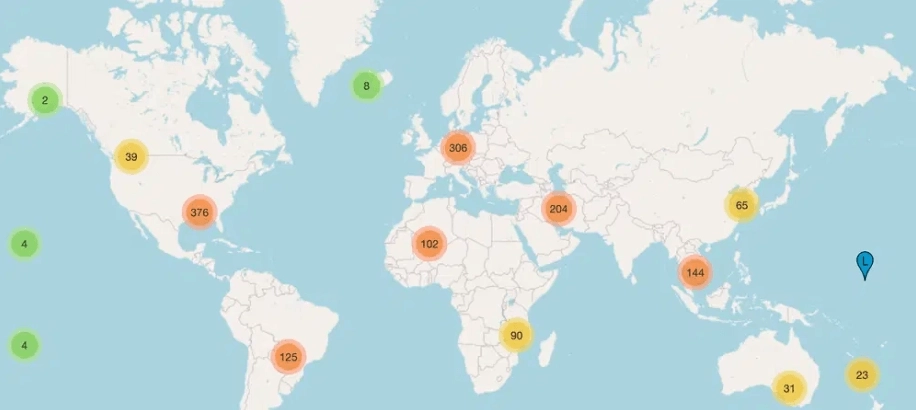 Ildiz serverlar tarmog‘i 1900 dan ortiq nusxadan iborat.
Hujumlardan himoya
DNS tizimi bir qator tahdidlarga nisbatan zaif. Ammo foydalanuvchilar va tashkilotlar uchun DNSʼni yanada xavfsizroq qilishga yordam beradigan usullar mavjud.
Turli tahdidlarni bartaraf etish uchun qo‘llanadigan himoya choralarini ko‘rib chiqamiz.
DDoS hujumlar (Distributed Denial of Service). Xakerlar turli manbalardan ko‘plab so‘rovlar yuborish orqali DNS serverlarini haddan tashqari yuklab, ularning ishini izdan chiqarishga urinadi. DDoS hujumlaridan himoyalanish usullari qatoriga yuklamani bir nechta serverlarga taqsimlash, kuchli himoya vositalarini qo‘llash va g‘ayritabiiy trafikni filtrlash kabi choralar kiradi.
DNS Poisoning (keshni “zaharlash”). Xakerlar trafikni soxta manbaga yo‘naltirish maqsadida DNS server keshiga noto‘g‘ri ma’lumotlar kiritadi. Himoyalanish usullaridan biri DNSSEC (DNS Security Extensions)ni ulash: u qaydlarga kriptografik imzolarni qo‘shib, ularning haqiqiyligini tekshirishga yordam beradi.
DNS spoofing. Xakerlar foydalanuvchilarni soxta saytlarga yo‘naltirish orqali DNS so‘rovlariga javoblarni soxtalashtiradigan hujum. Bunday vaziyatlarda ham DNSSEC va TTL sozlamalaridagi to‘g‘ri parametrlar yordam beradi.
MITM (Man-In-The-Middle attack). “Vositachi hujumi” deb ataluvchi bu usulda tarmoq orqali DNS so‘rovlari uzatilayotganda xaker ularni ushlab qolib, javobni o‘zgartirishi mumkin. HTTPS orqali DNS (DoH) va TLS orqali DNS (DoT) – DNS trafigini shifrlashning ma’lumotlar ushlab qolinishidan himoya qiladigan yangi usullari.
Soxta DNS serverlar. Xakerlar qalbaki DNS server yaratib, trafikni unga yo‘naltiradi. Shuning uchun ishonchli rekursiv serverlardan, masalan, Google (8.8.8.8), Cloudflare (1.1.1.1) va boshqa taniqli provayderlarning ommaviy serverlaridan foydalanish muhim.
Ekspert maslahati
Ivan Avramenko
DNS protokoli, IP manzillar va domen nomlarining ishlash tizimini tushunmasdan turib, axborot xavfsizligi yoki veb ilovalar yaratish sohasida yaxshi mutaxassis bo‘lish mumkin emas. Bu yangi boshlayotganlar va, ayniqsa, tajribali mutaxassislar bilishi kerak bo‘lgan bazadir. DNS serverlarning tuzilishi – axborot xavfsizligi bo‘yicha mutaxassis lavozimi uchun suhbatda so‘raladigan dastlabki savollardan biri. Shu sababli potensial ish beruvchi bilan suhbatga tayyorgarlik ko‘rishda buni, albatta, e’tiborga olish lozim.